Ir al contenido principal

  • Herramientas
    • Concientización en Ciberseguridad
      • Hornet Security Awareness Service
    • Protección de Perímetro
      • Palo Alto Networks
      • Fortigate
    • Protección de Dispositivos / EDR
      • BitDefender
      • Kaspersky Endpoint Security for Bussiness
      • Malwarebytes Endpoint Protection
    • Conectividad Inalámbrica
      • FortiAP
      • Ruckus Wireless
    • Borrado Seguro
      • Blancco
    • Detección y Administración de Vulnerabilidades
      • GFI LanGuard
      • Nessus Professional
    • Seguridad en Aplicaciones Web
      • FortiWeb de Fortinet
    • Administración de Parches
      • GFI LanGuard
    • Soluciones de Monitoreo
      • FortiSIEM
    • Respaldos de Información
      • VEEAM Backup and Replication
      • Acronis
    • Prevención de Fuga de Información
      • EndPoint Protector
      • Safetica
    • Seguridad de Correo Electrónico
      • Hornetsecurity
    • Clasificación de datos
      • DECE Software
  • Servicio / Consultoría
    • Póliza de soporte técnico
    • Servicios de Ciberseguridad
      • Auditorías de Configuración de Herramientas de Seguridad
      • Análisis de vulnerabilidades
      • Pruebas de Penetración
      • Auditoría de Seguridad para la Nube
      • Atención a Eventos de Seguridad
    • Consultorías de Seguridad de la Información
      • Auditorías de Seguridad de la Información
      • Plan de Administración de Riesgos de Seguridad
      • Plan de Administración de Vulnerabilidades
      • Plan de Capacitación y Sensibilización de Seguridad de la Información
    • Cursos de Capacitación
  • Empresa
  • Alianzas
  • Blog
  • Contáctanos

Día: 1 de septiembre de 2016

01Sep
0 comentarios en “89% de los ataques cibernéticos tienen intención financiera o de espionaje.”

89% de los ataques cibernéticos tienen intención financiera o de espionaje.

Publicado por TECNOLOGIAS 01SW on 1 septiembre, 201610 enero, 2022en Hacking, Seguridad InformáticaDeja un comentario

seguridad_informtica_teclado.png


Verizón revela en su estudio "2016 Data Breach Investigation Report", el cual está basado en más de 100,000 incidentes informáticos, que durante el 2016, el 89% de los ataques cibernéticos están dirigidos a corporaciones en su mayoría y que los objetivos principales son datos de caracter financiero y secretos industriales.
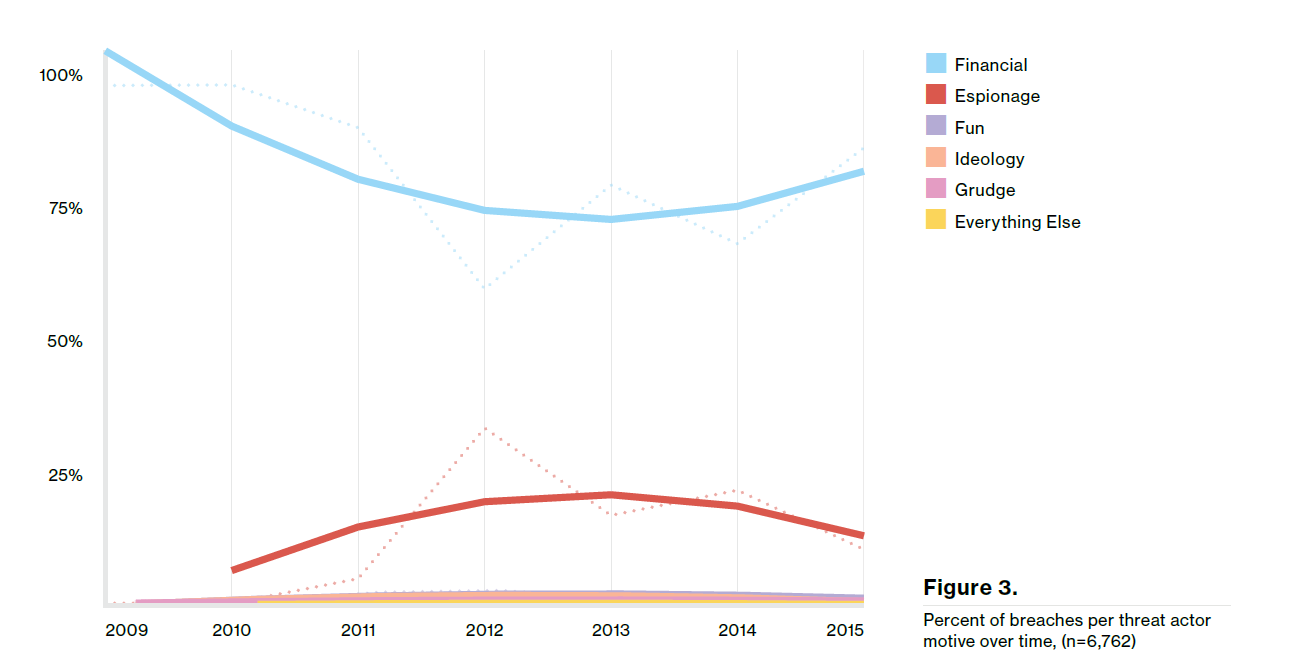
databreach_verizon.png


Igualmente se reporta que el hackeo y el malware junto con ingenieria social son los principales metodos de violación de la seguridad informática durante el 2016. Siendo el phishing el metodo más popular para obtener accesos.


tipos_de_hackeo_verizon.png


Los dispositivos por los cuales se obtiene acceso dentro de las compañías analizadas se destacan por ser los servidores y los dispositivos de usuario, reforzando la necesidad de trabajar en la creación de seguridad perimetral más robusta. La tendencia de utilizar dispositivos como USBs, discos duros, tarjetas de estado solido está en disminición, al gual que las redes inhalambricas y kioskos.


tipos_de_dispositivos_hackeados.png


Los ataques por correo electrónico para phishing se han incrementado año con año y dentro del estudio se estima que el 28% de las personas encuestadas dieron clic a un atachment dentor de un correo electrónico con malware. El tiempo medio de clic entre la recepción y la apertura es muy corto.

Solo el 3% de los incidentes de correo electrónico con malware fue reportado a los departamentos de sistemas o escalado con niveles superiores.

El 63% de los acceso no autorizados de los incidentes analizados involucran passwords debiles, robados o los provistos por default.

El uso de credenciales robadas sigue siendo una tendencia en la manera de realizar los ataques siendo los ataques vía web app o al dispositivo en uso los medios de propagación.

Para tener acceso al estudio completo, te invitamos a descargarlo en esta liga: http://www.verizonenterprise.com/verizon-insights-lab/dbir/2016/


{{cta('63830f4d-3f98-4ab3-aa40-170579217f2f')}}


01Sep
0 comentarios en “Black Hat 2016”

Black Hat 2016

Publicado por TECNOLOGIAS 01SW on 1 septiembre, 201619 mayo, 2020en Antivirus, Hacking, Seguridad de la información, Seguridad InformáticaDeja un comentario

Black-Hat-2016_CeroUnoSoftware.png


Apple realizó una presentación dentro del evento Black Hat, el cual fue realizado a inicios del mes de agosto en Las Vegas Nevada.

Dicha presentación fue impartida por Ivan Krstic´, quien es el Jefe del Departamento de Seguridad y Arquitectura en Apple, tocando temas relacionados con el funcionamiento actual de las medidas de seguridad que se tienen en sus productos bajo la plataforma de iOS 9 y de como éstas fueron mejoradas en iOS 10.

 También lanzan un sistema de recompensa para aquellos que descubran vulnerabilidades en estos sistemas de seguridad, abarcando las siguientes categorías las cuales tienen un monto máximo de recompensa; Esto con el fin de poder mejorar los mecanismos de seguridad en la plataforma de iOS, haciéndolos más fuertes y complejos para evitar problemas de seguridad críticos.


Se tocaron los temas relacionados con iCloud, Protección de datos del usuario, soporte seguro para mecanismos de desbloqueo como Touch ID y Auto Unlock.


Aquí las cifras para aquellos que acepten el reto

AppleBlackHat2016_CeroUnoSoftware.png


{{cta('63830f4d-3f98-4ab3-aa40-170579217f2f')}} 

Contacto

Tel: 33 3563 4036  –  33 3647 5547


GDL: Av Netzahualcóyotl 1597, Interior 502 y 503, Col. Cd del Sol, C.P. 45050 Zapopan, Jal.

CDMX: Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México

Síguenos en nuestras redes

  • Facebook
  • X
  • LinkedIn

Trabajando por crear una cultura de Seguridad de la Información

Contacto de CDMX

  • Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México
  • Tel: 55 1796 9058
  • Tel: 55 3715 9032

Contacto Guadalajara

  • Av Netzahualcóyotl 613-int 307, 308, 309 Cd del Sol, 45050 Zapopan, Jal.
  • Tel: 33 3563 4036
  • Tel: 33 3647 5547

Redes sociales

Facebook Instagram Twitter Linkedin Youtube

Acerca de nosotros

Somos una empresa especializada en Seguridad de la Información.

Transformamos el valor de tu información en seguridad y confianza.

© 2026 Cero Uno Software Corporativo

Aviso de privacidad

Cargando comentarios...