Ir al contenido principal

  • Herramientas
    • Concientización en Ciberseguridad
      • Hornet Security Awareness Service
    • Protección de Perímetro
      • Palo Alto Networks
      • Fortigate
    • Protección de Dispositivos / EDR
      • BitDefender
      • Kaspersky Endpoint Security for Bussiness
      • Malwarebytes Endpoint Protection
    • Conectividad Inalámbrica
      • FortiAP
      • Ruckus Wireless
    • Borrado Seguro
      • Blancco
    • Detección y Administración de Vulnerabilidades
      • GFI LanGuard
      • Nessus Professional
    • Seguridad en Aplicaciones Web
      • FortiWeb de Fortinet
    • Administración de Parches
      • GFI LanGuard
    • Soluciones de Monitoreo
      • FortiSIEM
    • Respaldos de Información
      • VEEAM Backup and Replication
      • Acronis
    • Prevención de Fuga de Información
      • EndPoint Protector
      • Safetica
    • Seguridad de Correo Electrónico
      • Hornetsecurity
    • Clasificación de datos
      • DECE Software
  • Servicio / Consultoría
    • Póliza de soporte técnico
    • Servicios de Ciberseguridad
      • Auditorías de Configuración de Herramientas de Seguridad
      • Análisis de vulnerabilidades
      • Pruebas de Penetración
      • Auditoría de Seguridad para la Nube
      • Atención a Eventos de Seguridad
    • Consultorías de Seguridad de la Información
      • Auditorías de Seguridad de la Información
      • Plan de Administración de Riesgos de Seguridad
      • Implementación de un SGSI basado en ISO 27000
      • Plan de Administración de Vulnerabilidades
      • Plan de Capacitación y Sensibilización de Seguridad de la Información
    • Cursos de Capacitación
  • Empresa
  • Alianzas
  • Blog
  • Contáctanos
  • Herramientas
    • Concientización en Ciberseguridad
      • Hornet Security Awareness Service
    • Protección de Perímetro
      • Palo Alto Networks
      • Fortigate
    • Protección de Dispositivos / EDR
      • BitDefender
      • Kaspersky Endpoint Security for Bussiness
      • Malwarebytes Endpoint Protection
    • Conectividad Inalámbrica
      • FortiAP
      • Ruckus Wireless
    • Borrado Seguro
      • Blancco
    • Detección y Administración de Vulnerabilidades
      • GFI LanGuard
      • Nessus Professional
    • Seguridad en Aplicaciones Web
      • FortiWeb de Fortinet
    • Administración de Parches
      • GFI LanGuard
    • Soluciones de Monitoreo
      • FortiSIEM
    • Respaldos de Información
      • VEEAM Backup and Replication
      • Acronis
    • Prevención de Fuga de Información
      • EndPoint Protector
      • Safetica
    • Seguridad de Correo Electrónico
      • Hornetsecurity
    • Clasificación de datos
      • DECE Software
  • Servicio / Consultoría
    • Póliza de soporte técnico
    • Servicios de Ciberseguridad
      • Auditorías de Configuración de Herramientas de Seguridad
      • Análisis de vulnerabilidades
      • Pruebas de Penetración
      • Auditoría de Seguridad para la Nube
      • Atención a Eventos de Seguridad
    • Consultorías de Seguridad de la Información
      • Auditorías de Seguridad de la Información
      • Plan de Administración de Riesgos de Seguridad
      • Implementación de un SGSI basado en ISO 27000
      • Plan de Administración de Vulnerabilidades
      • Plan de Capacitación y Sensibilización de Seguridad de la Información
    • Cursos de Capacitación
  • Empresa
  • Alianzas
  • Blog
  • Contáctanos

Categoría: Malware

28Jun
0 comentarios en “Pegasus, el spyware que robó información a líderes de opinión”

Pegasus, el spyware que robó información a líderes de opinión

Publicado por TECNOLOGIAS 01SW on 28 junio, 201714 julio, 2020en Antivirus, BYOD, Hacking, Malware, Seguridad de la informaciónDeja un comentario

anyt-Pegasus_Spyware_iPhone_iPad_iOS.jpg

Pegasus ha despertado una gran estres en el medio periodístico, esto a raíz del robo de información de algunos activistas y periodistas que están en contra de la corrupción, según la empresa Kaspersky, este spyware y malware es capaz de burlar la seguridad de los dispositivos Android y iOS, esto aún cuando la marca de la manzana asevera ser inviolable.


¿Pero qué es un spyware?

El spyware o programa espía es un malware que recopila información de un ordenador y después transmite esta información a una entidad externa sin el conocimiento o el consentimiento del propietario del ordenador. El término spyware también se utiliza más ampliamente para referirse a otros productos que no son estrictamente spyware. Estos productos, realizan diferentes funciones, como mostrar anuncios no solicitados (pop-up), recopilar información privada, redirigir solicitudes de páginas e instalar marcadores de teléfono. (Fuente Wikipedia)

hacker-spyware-cerounosoftware-mexico-899558-edited.png


Kaspersky ha estado muy activo en nuestro país esto debido a dos situaciones de phishing en aerolíneas mexicanas y ahora el tema de ransomware que está afectando a cientos de empresas mismas que tienen en común una mala estrategia de ciberseguridad

Notas relacionadas:

| VOLARIS lanza comunicado de phishing

| Alerta de virus en correos electrónicos de aerolíneas mexicanas


También afirma Kaspersky que este spyware, está construido de forma modular y gracias a esto permite acceder a:

  • Mensajes de usuarios
  • Correos electrónicos
  • Intervenir llamadas
  • Hacer capturas de pantalla
  • Registrar las teclas pulsadas
  • Acceso al historial de búsquedas
  • Lista de contactos


En pocas palabras, el spyware de Pegasus puede tener acceso a las secciones más importantes de un usuario y robar información sin ser detectado, incluso podría tener una característica que lo hace único, el keylogging permite tener acceso a notas de voz y texto codificado.

Por último, Pegasus ha sorprendido con su versatilidad pues se puede autodestruir después de 60 días ante dos directivas, la primera al no tener comunicación con el servidor o bien si este detecta que se instaló en el dispositivo incorrecto o SIM incorrecta.

pegasus-malware-spyware-mexico-periodistas.jpg

Tanto en iOS como Android se cuentan con diferentes configuraciones y características esto con la intención de poder explotar al máximo el uso de la información de acuerdo a la plataforma.


En Cero Uno Software creemos fielmente en que una buena estrategia de Seguridad Informática permite proteger cada uno de los entes operativos en una empresa, esto incluye los dispositivos móviles del equipo comercial, entre otros, si deseas construir una estrategia de ciberseguridad, ponte en contacto con nosotros, podemos estructurar algo muy atractivo de acuerdo al giro de tu empresa y actividades BYOD que ya estés corriendo.


{{cta('221f0a21-42c2-42d9-927c-01fbf23e0958')}}

27Jun
0 comentarios en “Palo Alto Networks lanza comunicado sobre Ransomware PETYA”

Palo Alto Networks lanza comunicado sobre Ransomware PETYA

Publicado por TECNOLOGIAS 01SW on 27 junio, 201719 mayo, 2020en Antivirus, Firewall, Malware, Palo Alto Networks, RansomwareDeja un comentario

unit42-paloaltonetworks-proteccion-ransomware-mexico.png

A continuación el comunicado que lanzó Unit 42 de Palo Alto Networks referente al Ransomware Petya

¿Qué sucedió?

El 27 de junio del 2017, el ransomware Petya comenzó a impactar a varias organizaciones, incluyendo a gobiernos y a operadores de infraestructura crítica. El ataque parece propagarse de manera similar a los ataques WanaCrypt0r/WanaCry(propagados en mayo del 2017), probablemente utilizando al exploit ETERNALBLUE para penetrar la red a través del protocolo SMB de Microsoft Windows.

Los clientes de Palo Alto Networks fueron protegidos automáticamente contra los ataques de Petya a través de protecciones creadas, entregadas, y aplicadas a través de múltiples elementos de nuestra Plataforma de Seguridad de Nueva Generación.

petya_ransomware_mexico_guadalajara_seguridad_informatica.jpg


¿Cómo funciona el ataque?

Aunque aun no se tiene una certeza del vector de inicial de infección, este ransomware probablemente intenta propagarse a otros hosts utilizando el protocolo SMB mediante la explotación de la vulnerabilidad ETERNALBLUE (CVE-2017-0144) en sistemas Microsoft Windows.

Esta vulnerabilidad fue divulgada públicamente por el grupo "Shadow Brokers" en abril del 2017, la cual fue abordada por Microsoft en marzo del 2017 con la actualización de seguridad MS17-010. Una vez que una infección ha ocurrido con éxito, el malware cifra los sistemas de los usuarios, y solicita un pago de $300 USD para devolver el acceso.

Para un análisis detallado sobre la forma de operar de Petya, lo invitamos a leer el blog realizado por nuestro equipo de investigación de amenazas, Unit 42.

Prevenciones proporcionadas por Palo Alto Networks

Los clientes de Palo Alto Networks están protegidos a través de nuestra Plataforma de Seguridad de Nueva Generación, la cual opera bajo un enfoque basado en la prevención, que puede detener automáticamente a las amenazas a lo largo del ciclo de vida del ataque. Los clientes de Palo Alto Networks se han protegido automáticamente del ransomwar a través de múltiples controles complementarios de prevención por medio de nuestra Plataforma de Seguridad, incluyendo:

• WildFire clasifica a todas las muestras conocidas como malware, bloqueando automáticamente el contenido malicioso de ser entregado a los usuarios.

• AutoFocus rastrea y caza el ataque a través de un análisis de amenazas, por medio del tag Petya.

• Threat Prevention

  • Impone firmas IPS (contenido liberado: 688-2964) para detener el exploit de la vulnerabilidad (CVE-2017-0144 - MS17-010) muy probablemente utilizada en este ataque.

  • Bloquea la actividad maliciosa mediante las firmas "Virus/Win32.WGeneric.mkldr" y "Virus/Win32.WGeneric.mkknd".

• GlobalProtect extiende las protecciones de WildFire para asegurar una cobertura consistente, tanto para usuarios remotos, como para ubicaciones remotas.

Recomendamos fuertemente que todos los usuarios de Windows aseguren que tengan instalados a los últimos parches disponibles de Microsoft, incluidas las versiones de software que ya hayan dejado de contar con soporte.

¿Te interesa conocer más de esta Solución NextGen? da click en la siguiente imagen y obtén una demo completamente GRATIS

{{cta('2387ceba-d711-44ee-b97f-18af48da3046')}}

21Jun
0 comentarios en “Volaris lanza comunicado sobre Phishing”

Volaris lanza comunicado sobre Phishing

Publicado por TECNOLOGIAS 01SW on 21 junio, 201719 mayo, 2020en Malware, Seguridad InformáticaDeja un comentario

1928_avion-de-volaris_620x350.jpg 

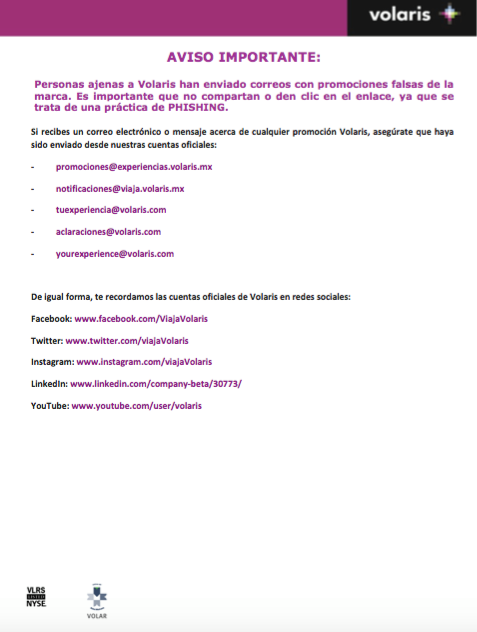
Durante los ultimos días se ha estado publicando un comunicado de prensa por cuenta de Volaris en donde se deslinda de ciertas promociones o premios que han estado llegando a diferentes correos electrónicos.

Es importante mencionar que este tema es una actividad maliciosa (malware y/o virus) llamada Phishing y puede causar grandes estragos en una empresa o dispositivo de computo.

A continuación el comunicado de prensa que lanza Volaris como medida preventiva, esto con la intención de avisarle a sus clientes sobre este tema que ya afectó a otra aerolínea mexicana, también comparte sus redes sociales oficiales para estar alertas de cualquier otro comunicado que se pueda presentar.


19030204_10155511976382682_8462983873960528025_n.png


En Cero Uno Software tenemos diferentes servicios uno de ellos orientados a proteger el equipo de computo de tus empleados y puedes conocer más AQUÍ 


{{cta('3c7fd8cd-ddd5-49c7-988d-03a90ceb363d')}}

12Jun
0 comentarios en “Alerta de virus en correos electrónicos de aerolíneas mexicanas”

Alerta de virus en correos electrónicos de aerolíneas mexicanas

Publicado por TECNOLOGIAS 01SW on 12 junio, 201710 enero, 2022en Antivirus, Malware, Seguridad InformáticaDeja un comentario

avion_aeromexico_2017_virus.jpg

CONFIRMADO!

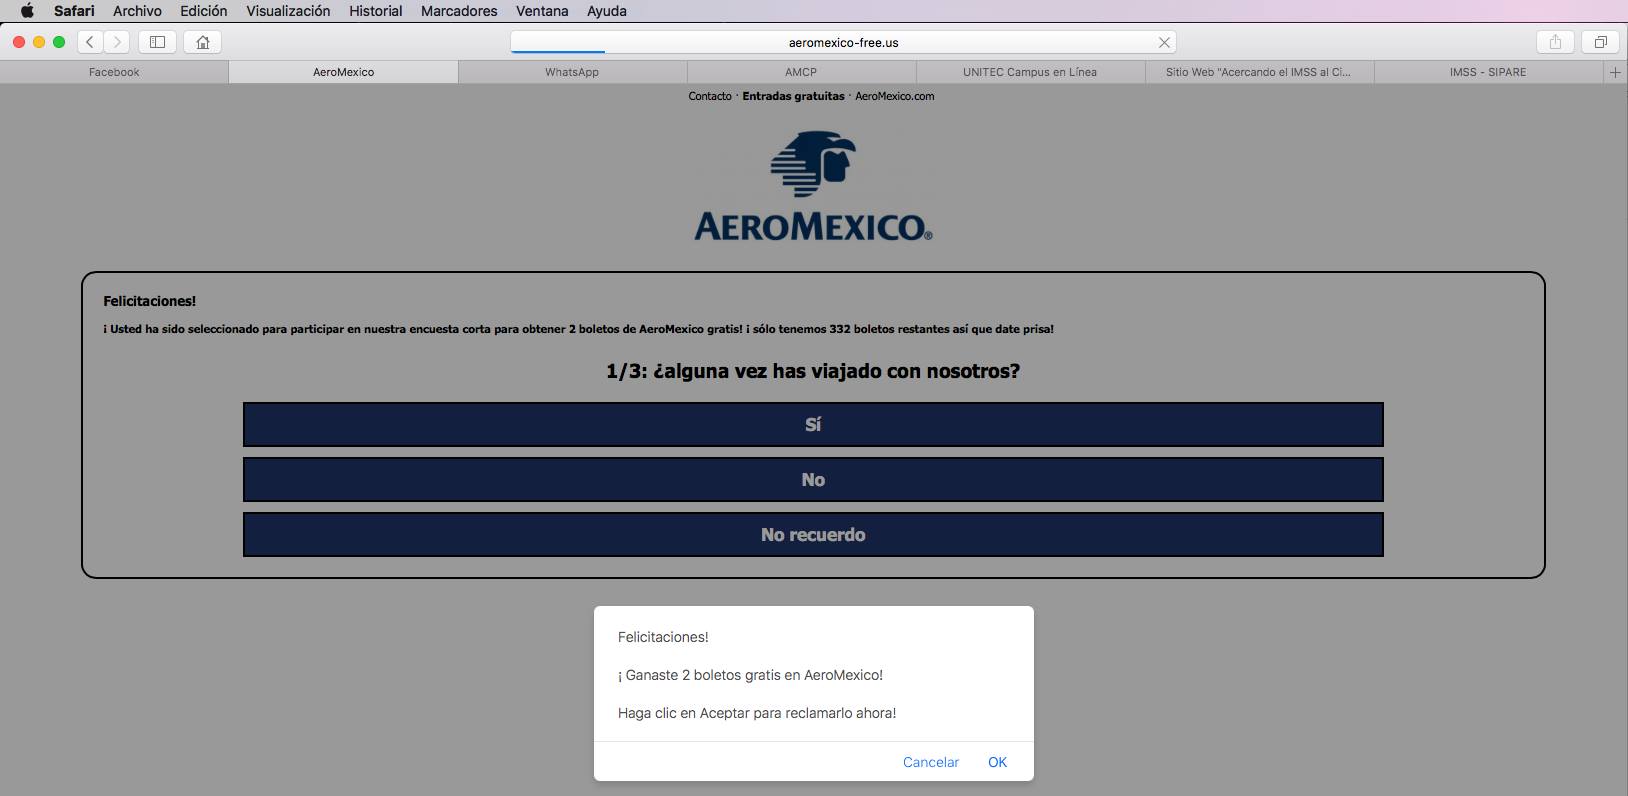
Aeroméxico ha lanzado un comunicado en donde niega la promoción que ha estado rondando por Internet en donde supuestamente están dando 2 boletos gratis a todos, con motivo de su 90 Aniversario, dicho correo proviene de aeromexico@aeromexicomail.com y se recomienda tomar precauciones sobre todo en equipos empresariales.

alerta_aeromexico-2017-mexico.jpg


Al darle clic a este link, se abre una página donde para poder obtener tu premio necesitas contestar unas preguntas y llenar información personal. La aerolínea alerta a la ciudadanía e invita a no responder la supuesta información que está solicitando este Virus.

De momento te recomendamos que no abras ningún archivo extraño y mucho menos si viene de una dirección que no suene lógica para ti, esto puede ser un tema de phishing o virus que traería a colasión un alto riesgo para tus dispositivos.


De hecho Kaspersky Lab lanzó un comunicado de prensa en donde invita a las aerolíneas mexicanas a revisar sus estrategias de Ciberseguridad para evitar este tipo de situaciones en donde los más afectados son sin duda los usuarios.


aeromexico-virus-mexico-cerounosoftware.jpg


En Cero Uno Software tenemos diferentes servicios uno de ellos orientado a proteger el equipo de computo de tus empleados y puedes conocer más AQUÍ


{{cta('3c7fd8cd-ddd5-49c7-988d-03a90ceb363d')}}

15May
0 comentarios en “Protección contra ataques WanaCrypt0r por Palo Alto Networks”

Protección contra ataques WanaCrypt0r por Palo Alto Networks

Publicado por TECNOLOGIAS 01SW on 15 mayo, 201719 mayo, 2020en Malware, Palo Alto Networks, RansomwareDeja un comentario

Infección-WanaCryptor-Mexico.png

¿Qué sucedió?

El viernes, 12 de mayo del 2017, una serie de ataques masivos comenzaron a extender la última versión del ransomware WanaCrypt0r. Estos ataques afectaron a sistemas de organizaciones públicas y privadas en todo el mundo.  La Plataforma de Seguridad de Palo Alto Networks de siguiente geneeración fue la única que creó, entregó, y aplicó automáticamente las protecciones a este ataque.

¿Cómo funciona el ataque?

Los ataques comienzan a través de un ataque de tipo phishing, por medio de un correo electrónico que incluye un enlace malicioso, o un documento PDF. Un ataque de phishing exitoso dio como resultado que el ransomware de WanaCrypt0r se instale en el sistema infectado, y haga un intento de extender el ransomware de WanaCrypt0r más ampliamente en la red usando el protocolo SMB para atacar la vulnerabilidad de EternalBlue (CVE-2017-0144) en sistemas Microsoft Windows.

Esta vulnerabilidad fue abordada por Microsoft en marzo del 2017 con la actualización de seguridad MS17-010, sin embargo, dicha vulnerabilidad fue divulgada públicamente por el grupo "Shadow Brokers" en abril del 2017. Es importante mencionar que las organizaciones que ya han instalado MS17-010 no están en riesgo de propagación a través de la red.

Dado que MS17-010 remedia una vulnerabilidad explotable remotamente en un componente de red, la cual está actualmente bajo ataque activo, insistimos con urgencia que la implementación de esta actualización de seguridad sea una prioridad para todas las organizaciones.

Prevenciones proporcionadas por Palo Alto Networks

Los clientes de Palo Alto Networks están protegidos a través de la Plataforma de Seguridad de Próxima Generación, que opera bajo un enfoque basado en la prevención, que puede detener automáticamente a las amenazas a lo largo del ciclo de vida del ataque.

palo-alto-networks-productos-mexico-cerounosoftware-604660-edited.png

Los clientes de Palo Alto Networks se han protegido automáticamente del ransomware WanaCrypt0r a través de múltiples controles complementarios de prevención por medio de nuestra Plataforma de Seguridad de Próxima Generación, incluyendo:

• WildFire clasifica a todas las muestras conocidas como malware, bloqueando automáticamente el contenido malicioso de ser entregado a los usuarios.
• Threat Prevention, impone firmas IPS para la vulnerabilidad (CVE-2017-0144 - MS17-010) utilizada en este ataque: vulnerabilidad SMB - ETERNALBLUE
• URL Filtering detiene a todos los URLs de tipo command-and-control: hxxp://iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com
• Traps previene que se ejecute el malware en los endpoints: dispositivos móviles, computadoras, laptops, smart phones, tabletas, cajeros automáticos...
• AutoFocus rastrea y caza el ataque a través de un análisis de amenazas, por medio de la etiqueta WanaCrypt0r.


En Cero Uno Sofware podemos implementar una prueba demo de Palo Alto Networks para tu empresa, da click en el siguiente botón y regístrate de forma gratuita:

{{cta('2387ceba-d711-44ee-b97f-18af48da3046')}}

12May
0 comentarios en “Ataque masivo de ransomware WannaCry afecta a organizaciones a nivel mundial.”

Ataque masivo de ransomware WannaCry afecta a organizaciones a nivel mundial.

Publicado por TECNOLOGIAS 01SW on 12 mayo, 20173 enero, 2022en Malware, Noticias de Seguridad, RansomwareDeja un comentario

detenerransomware_Mexico.jpg

El Centro Criptológico Nacional de España ha alertado sobre un ataque masivo de ransomware que afecta a sistemas Windows.  Este  ataque explota la vulnerabilidad descrita en el boletín MS17-010 de Microsoft utilizando EternalBlue/DoulbePulsar que puede infectar al  resto de los sistemas Windows conectados dentro de la red local que no estén debidamente actualizados.

El ransomware es una variante de WannaCry, infectando la máquina y cifrando todos los archivos y, utilizando la vulnerabilidad descrita anteriormente, puede ejecutar comandos de forma remota a través de Samba (SMB), distribuyendose así al resto de las máquinas Windows en esta misma red.

Los sistemas afectados que disponen de actualización de seguridad son:

  • Microsoft Windows Vista SP2
  • Windows Server 2008 SP2 y R2 SP1
  • Windows 7
  • Windows 8.1
  • Windows RT 8.1
  • Windows Server 2012 y R2
  • Windows 10
  • Windows Server 2016

Medidas de prevención y mitigación

El CCN-CERT recomienda lo siguiente:

  • Actualizar los sistemas a su última versión o parchear según informa el fabricante
  • Para los sistemas sin soporte o parche se recomienda aislar de la red o apagar según sea el caso.
  • Aislar la comunicación a los puertos 137 y 138 UDP y puertos 139 y 445 TCP en las redes de las organizaciones.
  • Descubrir qué sistemas, dentro de su red, pueden ser susceptibles de ser atacados a través de la vulnerabilidad de Windows, en cuyo caso, puedan ser aislados, actualizados y/o apagados.

En el caso de haberse visto afectados por esta campaña y no dispusieran de copias de seguridad, se recomienda conservar los ficheros que hubieran sido cifrados por la muestra de ransomware antes de desinfectar la máquina, ya que no es descartable que en un futuro apareciera una herramienta que permitiera descifrar los documentos que se hubieran visto afectados.

Actualización: Al momento se tienen detectados más de 74 países afectados por este malware.

Fuente: https://www.ccn-cert.cni.es/seguridad-al-dia/comunicados-ccn-cert/4464-ataque-masivo-de-ransomware-que-afecta-a-un-elevado-numero-de-organizaciones-espanolas.html


{{cta('6931b3e6-9263-4ab3-ac59-b188e5f0f000')}}

25Abr
0 comentarios en “Kaspersky líder por 6 años en el Cuadrante Mágico de Gartner”

Kaspersky líder por 6 años en el Cuadrante Mágico de Gartner

Publicado por TECNOLOGIAS 01SW on 25 abril, 201719 mayo, 2020en Malware, Noticias de Seguridad, Seguridad InformáticaDeja un comentario

Kaspersky-Gartner-2017.jpgKaspersky celebra por partida doble en el 2017, por un lado, el 20 aniversario de su empresa y también el sexto año como líder en el Cuadrante Mágico de Gartner.

Los líderes del Cuadrante Mágico de Gartner se seleccionan según la integridad de su visión y capacidad para hacerlo realidad, en este caso, Kaspersky Labs ha logrado sustentarse gracias a 400 millones de usuarios alrededor del mundo.


En palabras de los Socios:

“…La verdadera ciberseguridad consiste en progresar sin descanso para llevarles siempre la delantera a las amenazas cibernéticas, dondequiera que se presenten…”


Pero, ¿Por qué Kaspersky Labs es líder en Endpoint Protection?

  • Control de Aplicaciones (incluidas las sandbox)
  • Gestión de movilidad empresarial
  • Protección de memoria
  • Tecnología de detección y respuesta endpoint
  • Protección de datos (cifrado de disco y archivos)
  • Entre otras caracterísitcas


Fuente: Datos obtenidos del Informe Magic Quadrant for Endpoint Protection Platforms 2017


¿Te interesa descargar el informe completo?

Da click en la siguiente imagen y obtenlo de forma gratuita

descarga-kaspersky.png

06Abr
0 comentarios en “Los chatbot y la Seguridad Informática”

Los chatbot y la Seguridad Informática

Publicado por TECNOLOGIAS 01SW on 6 abril, 201719 mayo, 2020en Hacking, Malware, Noticias de Seguridad, Seguridad InformáticaDeja un comentario

loschatbotsylaciberseguridad-mexico.jpgEn el presente año han cobrado fuerza términos como: chatbot, inteligencia artificial y la automatización de procesos, éstos al ser implementados por una empresa se convierten en blanco fácil para los hackers pues a mayor número de entes digitales, mayor número de vulnerabilidades.En especial los chatbots han cobrado relevancia pues según Panda Security, se han convertido en mayordomos virtuales que las empresas implementan para mejorar sus tiempos de respuesta y adaptarse a los horarios de los clientes.


chatbotentelegram-seguridadinformatica-mexico.pngFacebook Messenger, Slack, Telegram  o Line, han abierto su API para acoger a los bots y mejorar la experiencia de usuario.

En USA, Uber ya permite solicitar un auto a través de Facebook Messenger y sabemos que esto seguirá creciendo, convirtiéndose en un negocio multimillonario, este auge llamará la atención de los ciberdelincuentes y según expertos en el tema, se podría convertir en un arma al servicio del phising y aún más peligrosa que los tradicionales correos electrónicos.

Los expertos de Panda Security nos explican:

“… Si un ‘chatbot’ comienza a hablar con su interlocutor  —y este ni siquiera tiene por qué percibir que es humano— es mucho más fácil que, después de unos minutos de conversación, consiga que su víctima pinche en un enlace que le ha enviado. De esta forma, el receptor puede ser redirigido a una web fraudulenta que solicite información confidencial valiéndose de la ingeniería social….”


cahtbot-seguridadinformatica-inteligenciaartifical-mexico.jpg

Debemos recordar que el malware y los hackers no descansan, por el contrario, son quienes más actualizados están con la intención de encontrar vulnerabilidades y robar información.

Facebook será la plataforma de más crecimiento en cuanto a Chatbot se refiere, es por eso que Mark Zuckerberg anunció hace algunas semanas la activación de cifrado extremo a extremo en Messenger para evitar que terceros tengan acceso a una conversación. (túneles cifrados)

 Si estás por implementar un chatbot, sería prudente revisar tu estrategia de Ciberseguridad y actualizarla, de esta forma podrás hacer pruebas con tu información protegida y lograr tus objetivos de negocio.{{cta('ca35bcab-76ee-41a6-96ee-53f03034a25e')}}

17Mar
0 comentarios en “Palo Alto Networks compra LightCyber”

Palo Alto Networks compra LightCyber

Publicado por TECNOLOGIAS 01SW on 17 marzo, 201719 mayo, 2020en Antivirus, Firewall, Malware, Palo Alto Networks, Seguridad InformáticaDeja un comentario

PaloAltoNetworksCompraLightCyber_Mexico_Noticias_CeroUnoSoftware.jpgLightCyber ya es propiedad de Palo Alto Networks, los rumores dicen que esto fue por la nada despreciable cantidad de 105 millones de dólares y que la compra responde a la buena imagen que tiene LightCyber en cuanto a la automatización y el aprendizaje de las máquinas (machine learning).

lightcyber_Cerounosoftware_mexico.png

Palo Alto Networks explotará al máximo estas acciones y el expertise del equipo pues sumará ventajas competitivas a su marca que la competencia no sueña alcanzarlas al menos no en los próximos dos años.

LightCyber manejó siempre un bajo perfil y muchos no conocían las acciones que se habían logrado en poco tiempo, siendo la detección de ataques informáticos sofisticados su principal "talento" 

Mark McLaughlin_PaloAlltoNetworks_Mexico-823496-edited-939670-edited.jpg

Mark McLaughlin (Presidente y CEO de Palo Alto Networks) expresó que la compañía adquirida llamó su atención por el buen trabajo realizado en el análisis de comportamiento, esto permite descifrar o inferir anomalías en la red y por ende ayuda a prevenir ataques y otro tipo de malware. 

La seguridad informática está viviendo momentos álgidos y solo aquellas empresas que inviertan en soluciones profesionales estarán un paso adelante de su competencia y de los ataques informáticos

¿Quieres conocer más de Palo Alto Networks? da click en este enunciado y sorpréndete de las capacidades que puede cubrir en tu empresa. 

{{cta('2387ceba-d711-44ee-b97f-18af48da3046')}}

16Mar
0 comentarios en “10 errores de las PyME frente a la seguridad Informática (1ra parte)”

10 errores de las PyME frente a la seguridad Informática (1ra parte)

Publicado por TECNOLOGIAS 01SW on 16 marzo, 201710 enero, 2022en Antivirus, Firewall, Malware, Seguridad InformáticaDeja un comentario

SeguridadInformaticaparaPYMES_MEXICO-352096-edited.jpg

En ocasiones las PyME piensan que ningún hacker los volteará a ver o bien, que no se necesitan soluciones de Seguridad Informática pues lo único que encontraran es un inventario o bien una lista de clientes, pero es más que eso. Desafortunadamente en México las PyME no invierten las suficientes horas y dinero en resguardar el activo más importante, nos referimos a su información, por eso te compartimos los 10 errores más comunes que cometen las PyME en cuanto a Seguridad Informática se refiere.

seguridaddelainformación_MExico_CeroUnoSoftware-748270-edited.jpg

1.- Pensar que la información de su negocio no le interesa a nadie, uno de los errores más comunes pues qué podríamos obtener de una lista de clientes o bien, de una base de datos, la realidad es que la información sirve como moneda de cambio en el mundo digital, en muchos de los casos, la intención es obtener datos bancarios o bien de las personas que manejan este activo para hacer daño. Por eso es importante contar con una estrategia de Ciberseguridad que proteja los datos almacenados y que disminuya las vulnerabilidades de la infraestructura.


equipodetiresponsabilidades-997462-edited.jpg

2.- El equipo de TI es el encargado de brindar la Seguridad Informática, error, todo empleado que tenga acceso a una computadora deberá hacerse responsable de la información que comparte y el uso que le da al servicio de internet. De ahí el valor por contar con Políticas de Seguridad claras y vigentes.


Caracteristicas_firewall_CeroUnoSoftware-176798-edited.jpg

3.- Antivirus y Firewall, la base de toda estrategia de ciberseguridad, para las PyME esto es más que suficiente y no es así, tan solo es la primera capa de seguridad para proteger una empresa, el problema es que minuto a minuto se incrementan las amenazas técnicas y no técnicas, dejando a estos dos elementos como frágiles en muchos de los casos. (Te interesó este punto conoce más aquí)


SeguridadparaEmpresasEnMexico-649465-edited.jpg

4.- Percibir la Seguridad como un producto que viene en caja y no como una ideología. Las PyME en ocasiones carecen de procesos en donde el personal realmente entienda la importancia de proteger la información delegando la responsabilidad al área de Sistemas. Las soluciones de Seguridad se adaptan al problema, pero también es responsabilidad de los usuarios seguir un proceso en pro de la empresa.


basededatosSeguramexico_CeroUNoSoftware-823456-edited.jpeg

5.- Seguridad en la base de datos, el 97% de los ataques pueden ser prevenidos si se protegen los datos desde donde son creados, almacenados y accesados, los ataques Cibernéticos de hoy provienen de diferentes fuentes y tienen características que les permiten fácilmente enmascararse y hacerse pasar por elementos seguros de tu organización. (Conoce más aquí)


{{cta('e5eb8b9d-7ba8-493f-85fd-0fdde3f79730')}}

Paginación de entradas

Anteriores 1 2 3 4 Siguientes

Contacto

Tel: 33 3563 4036  –  33 3647 5547


GDL: Av Netzahualcóyotl 1597, Interior 502 y 503, Col. Cd del Sol, C.P. 45050 Zapopan, Jal.

CDMX: Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México

Síguenos en nuestras redes

  • Facebook
  • X
  • LinkedIn

Trabajando por crear una cultura de Seguridad de la Información

Contacto de CDMX

  • Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México
  • Tel: 55 1796 9058
  • Tel: 55 3715 9032

Contacto Guadalajara

  • Av Netzahualcóyotl 613-int 307, 308, 309 Cd del Sol, 45050 Zapopan, Jal.
  • Tel: 33 3563 4036
  • Tel: 33 3647 5547

Redes sociales

Facebook Instagram Twitter Linkedin Youtube

Acerca de nosotros

Somos una empresa especializada en Seguridad de la Información.

Transformamos el valor de tu información en seguridad y confianza.

© 2026 Cero Uno Software Corporativo

Aviso de privacidad

Cargando comentarios...