Ir al contenido principal

  • Herramientas
    • Concientización en Ciberseguridad
      • Hornet Security Awareness Service
    • Protección de Perímetro
      • Palo Alto Networks
      • Fortigate
    • Protección de Dispositivos / EDR
      • BitDefender
      • Kaspersky Endpoint Security for Bussiness
      • Malwarebytes Endpoint Protection
    • Conectividad Inalámbrica
      • FortiAP
      • Ruckus Wireless
    • Borrado Seguro
      • Blancco
    • Detección y Administración de Vulnerabilidades
      • GFI LanGuard
      • Nessus Professional
    • Seguridad en Aplicaciones Web
      • FortiWeb de Fortinet
    • Administración de Parches
      • GFI LanGuard
    • Soluciones de Monitoreo
      • FortiSIEM
    • Respaldos de Información
      • VEEAM Backup and Replication
      • Acronis
    • Prevención de Fuga de Información
      • EndPoint Protector
      • Safetica
    • Seguridad de Correo Electrónico
      • Hornetsecurity
    • Clasificación de datos
      • DECE Software
  • Servicio / Consultoría
    • Póliza de soporte técnico
    • Servicios de Ciberseguridad
      • Auditorías de Configuración de Herramientas de Seguridad
      • Análisis de vulnerabilidades
      • Pruebas de Penetración
      • Auditoría de Seguridad para la Nube
      • Atención a Eventos de Seguridad
    • Consultorías de Seguridad de la Información
      • Auditorías de Seguridad de la Información
      • Plan de Administración de Riesgos de Seguridad
      • Implementación de un SGSI basado en ISO 27000
      • Plan de Administración de Vulnerabilidades
      • Plan de Capacitación y Sensibilización de Seguridad de la Información
    • Cursos de Capacitación
  • Empresa
  • Alianzas
  • Blog
  • Contáctanos
  • Herramientas
    • Concientización en Ciberseguridad
      • Hornet Security Awareness Service
    • Protección de Perímetro
      • Palo Alto Networks
      • Fortigate
    • Protección de Dispositivos / EDR
      • BitDefender
      • Kaspersky Endpoint Security for Bussiness
      • Malwarebytes Endpoint Protection
    • Conectividad Inalámbrica
      • FortiAP
      • Ruckus Wireless
    • Borrado Seguro
      • Blancco
    • Detección y Administración de Vulnerabilidades
      • GFI LanGuard
      • Nessus Professional
    • Seguridad en Aplicaciones Web
      • FortiWeb de Fortinet
    • Administración de Parches
      • GFI LanGuard
    • Soluciones de Monitoreo
      • FortiSIEM
    • Respaldos de Información
      • VEEAM Backup and Replication
      • Acronis
    • Prevención de Fuga de Información
      • EndPoint Protector
      • Safetica
    • Seguridad de Correo Electrónico
      • Hornetsecurity
    • Clasificación de datos
      • DECE Software
  • Servicio / Consultoría
    • Póliza de soporte técnico
    • Servicios de Ciberseguridad
      • Auditorías de Configuración de Herramientas de Seguridad
      • Análisis de vulnerabilidades
      • Pruebas de Penetración
      • Auditoría de Seguridad para la Nube
      • Atención a Eventos de Seguridad
    • Consultorías de Seguridad de la Información
      • Auditorías de Seguridad de la Información
      • Plan de Administración de Riesgos de Seguridad
      • Implementación de un SGSI basado en ISO 27000
      • Plan de Administración de Vulnerabilidades
      • Plan de Capacitación y Sensibilización de Seguridad de la Información
    • Cursos de Capacitación
  • Empresa
  • Alianzas
  • Blog
  • Contáctanos

Categoría: ciberseguridad méxico

20Feb
0 comentarios en “Reporte de seguridad en la Nube 2018”

Reporte de seguridad en la Nube 2018

Publicado por TECNOLOGIAS 01SW on 20 febrero, 201914 julio, 2020en ciberseguridad méxico, cloud security, Palo AltoDeja un comentario

Fuente-Shutterstock_Autor-Pumai-Vittayanukorn_seguridad-nube-cloudcomputing-sincroizacion

Durante el 2018, la mayoría de las organizaciones adoptaron la computación en la nube, principalmente gracias a que brinda un aumento de la eficacia, mejor escalabilidad y desarrollo más rápido de aplicaciones. La nube es pues, una tendencia que llegó para quedarse y a la que tarde o temprano todos tendremos que adaptarnos.

Pero no todo es miel sobre hojuelas al migrar a la nube, ya que conforme más cargas de trabajo se cambian a la nube, los profesionales de la ciberseguridad siguen preocupándose por la seguridad de los datos, sistemas y servicios alojados ahí. Para hacer frente a los nuevos retos de seguridad los equipos de seguridad de las empresas, se ven obligados a reevaluar su postura y estrategias de seguridad, ya que las herramientas tradicionales de seguridad a menudo no son adecuadas para los desafíos de dinámicas virtuales y distribuidas en los entornos de nube.

Con el fin de conocer qué es lo que piensan las empresas y sus equipos de TI sobre la Nube, sus amenazas y la forma de prevenirlas, Palo Alto Networks realizó un informe producido con la información de los 400,000 miembros de la Comunidad de Seguridad de la Información en LinkedIn, en asociación con expertos en ciberseguridad cibernética.  En el reporte, podremos conocer cómo responden las organizaciones a las amenazas de seguridad en la nube y qué herramientas y mejores prácticas de TI los líderes de seguridad cibernética consideraron al momento de migrar su información a la nube.

{{cta('15978aef-7d3f-441b-938b-ed3d73cf0eca')}}

15Feb
0 comentarios en “¿Cuál es la diferencia entre un antivirus tradicional y uno de siguiente generación?”

¿Cuál es la diferencia entre un antivirus tradicional y uno de siguiente generación?

Publicado por TECNOLOGIAS 01SW on 15 febrero, 201919 mayo, 2020en ciberseguridad méxico, Palo Alto Networks, tendencias ciberseguridadDeja un comentario

cyber-energy-feature_1200x675_hero_focus_0218-1

Las amenazas están en constante evolución, y los endpoint son el blanco preferido por los atacantes para lograr entrar a los sistemas y causar estragos en las organizaciones.

En los años 80’s los programas tradicionales de Antivirus detectaban las amenazas y archivos infectados utilizando bases de datos con las firmas para desinfectar los archivos infectados. En la actualidad, aún se sigue manteniendo esa antigua forma de protección, sin embargo este tipo de protección ha perdido efectividad debido a lo sofisticado que se ha convertido el malware y en su intensivo crecimiento y desarrollo, por lo que la protección basada en firmas se ha vuelto inefectiva, además de causar estragos en el performance de los equipos.

Mucho se ha mencionado sobre las nuevas soluciones de protección de NextGeneration, pero, ¿Qué diferencias hay con las soluciones de AV tradicionales?

  • Técnicas de detección de exploits:

Este tipo de métodos de detección permiten detener y bloquear procesos que están tratando de realizar una explotación a determinadas vulnerabilidades en los sistemas del equipo, con el fin de obtener acceso y poder tomar control del equipo, permitiendo al atacante tener acceso a la red y al sistema de archivos del equipo infectado, logrando descargar más malware.

  • Machine Learning:

Este tipo de métodos permiten la detección y prevención de amenazas conocidas y desconocidas, ya que por medio del aprendizaje sin intervención humana, observan el comportamiento de los archivos sospechosos dentro de entornos de pruebas, y así poder tener un veredicto preciso de la amenaza.

  • EDR (Endpoint Detection and Response):

Este tipo de métodos obtienen información directamente del endpoint como logs, comportamiento de procesos con el fin de conocer lo que sucedió después de una infección, por lo que provee información detallada al administrador.

  • Application Whitelisting:

Este tipo de métodos permite validar y controlar los procesos que están autorizados para ejecutarse en el sistema operativo del endpoint. Por lo que se refuerza la protección al solo permitir la ejecución de procesos pre autorizados, reforzando la Seguridad del host involucrado.

Es por esto que los AntiVirus Next Generation, llegaron para mejorar la Seguridad de nuestros endpoint y reforzar uno de los frentes más atacados en la actualidad.

{{cta('b18848ce-c0f2-4353-87df-350803d24943')}}

08Ene
0 comentarios en “Tendencias de Seguridad Informática para 2019”

Tendencias de Seguridad Informática para 2019

Publicado por TECNOLOGIAS 01SW on 8 enero, 201914 julio, 2020en ataques cibernéticos, ciberseguridad, ciberseguridad méxico, tendencias ciberseguridadDeja un comentario

hacker-1872291_1920

En los últimos 2 años el mundo de la informática ha sufrido diversos tipos de ataques, los cuales han afectado a miles de usuarios y organizaciones, desde secuestros de información, ataques a servicios públicos, gobiernos, robos de información, fraudes, etc.

Tomando esto en cuenta, el panorama que se avecina en este 2019 obligará a los administradores de Seguridad y de redes a reforzar y a mejorar sus estrategias de ciberseguridad, para resguardar lo más importante de las empresas, su información y su infraestructura.

A continuación te presentamos nuestras predicciones para este 2019:

  • CriptoJacking:

El minado de criptomonedas ha tenido un gran auge en los últimos años, siendo la moneda preferida para solicitar rescates ante secuestro de ordenadores y de información cifrada. Gracias a su fácil manejo e implementación por los ciberdelincuentes en sitios web con el fin de aprovechar los recursos de los visitantes, el criptojacking llegó para quedarse.

  • Ataques a IoT:

El desarrollo de este tipo de dispositivos ha permitido que tengamos hogares inteligentes y con una mayor comodidad y confort, permitiéndonos controlar la iluminación de hogares, hacer compras desde nuestro refrigerador para abastecer nuestra despensa, asistentes digitales que orquestan todos estos dispositivos.

Existen aún pocos mecanismos de Seguridad para resguardar estos dispositivos, por lo que se convertirán en los próximos blancos de ataque.

  • Machine Learning en ciberataques:

La inteligencia artificial ha tenido una importante inversión la cual pudiera superar los $52,000 millones. Los criminales poco a poco han ido desarrollando diversos algoritmos para crear ataques mucho más sofisticados, un caso muy sonado fue el del malware DeepLocker.

Si bien Machine Learning nos ayuda a protegernos de nuevas y sofisticadas amenazas, también es usada en nuestra contra.

  • Seguridad en Cloud Computing:

La tendencia del uso de Cloud Computing ha impulsado a empresas de ciberseguridad a desarrollar diferentes mecanismos y herramientas que ayuden a los administradores de cloud a poder brindar mejores medidas de protección para los millones de usuarios y de compañías que hacen uso de la infraestructura y del software como servicio que hay en la Nube, ya que también ha sido blanco de ataques de diversos tipos.

Las estadísticas nos indican que 8 de cada 10 empresas a nivel mundial cuentan con proveedor de nube.

  • Fileless Attack:

Este tipo de ataques han sido parte del 35% de los ataques en el año 2018, ya que este software malicioso infecta directo en la memoria RAM del ordenador, por lo que ha tenido un gran éxito en sistemas de empresas que mantienen operaciones 24x7 y que de llegar a detener la operación generaría grandes pérdidas. Este año pudiera llegar a formar parte del 50% de los ataques de malware.

  • Amenazas a infraestructuras críticas:

Se ha traspasado la barrera de impacto de los ciberataques del mundo digital al mundo físico, ya que sistemas de infraestructura crítica de servicios como energía eléctrica, abastecimiento de agua, gas, transportes, etc., se han convertido en un blanco sumamente tentativo para los cibercriminales.

  • Phishing y ransomware:

Altamente rentables, por supuesto que estarán presentes en este 2019, últimamente ha proliferado diversas estafas y correos con noticias falsas para engañar al usuario y lograr infectar sus sistemas con malware como el ransomware, el cual secuestra la información dejando inutilizables los equipos de computo.

  • Malware móvil:

BYOD es un tema que veremos constantemente durante el 2019, ya que varias de las infecciones en las organizaciones han sido por medio de los dispositivos móviles personales de los empleados, los cuales permiten la proliferación del malware al tener acceso a los recursos internos de la empresa, lo que supone un gran reto para proveer soluciones que protejan y aíslen dispositivos comprometidos.

Si bien el panorama del 2019 suena retador esto debe hacernos despertar y buscar reforzar, implementar y organizar. Apóyate de expertos en seguridad y creen en conjunto estrategias de Seguridad que se adecuen a las necesidades de tu empresa. 

{{cta('3d63349a-a85a-493a-b009-69558c57fe25')}}

10Dic
0 comentarios en “¿Cuál es el papel del CISO y por qué es fundamental para las empresas?”

¿Cuál es el papel del CISO y por qué es fundamental para las empresas?

Publicado por TECNOLOGIAS 01SW on 10 diciembre, 201819 mayo, 2020en ciberseguridad méxico, tendenciasDeja un comentario

Information-Technology-challenges-1-1170x707

En los últimos años y como consecuencia de los avances y amenazas que la era digital ha traído, entre ellos, el aumento de los ataques informáticos y la gran cantidad de información que manejan las empresas, se ha desarrollado en las organizaciones una figura primordial para su buen y seguro funcionamiento: el CISO.

La principal razón por la que el CISO (Chief Information Security Officer) resulta relevante dentro de las organizaciones, es porque es la persona encargada de la seguridad de la información dentro de las mismas. Así pues, la labor de esta figura es controlar las actividades que generan y comparten información sensible, debe, además, establecer las medidas de control necesarias para que las empresas cuenten con una disponibilidad confiable de los datos.

El trabajo del CISO debe enfocarse en alinear las iniciativas de seguridad con los programas corporativos y los objetivos de negocio, a la vez que se garantiza que los bienes y tecnologías de la información de las empresas están protegidos.

¿Cuáles son las actividades que debe desempeñar un CISO?

  • Concientización de usuarios.
  • Análisis de riesgos.
  • Administración de la seguridad de la información.
  • Definición de normas respecto al uso de la información.
  • Seguridad física de los equipos de cómputo, capacitación y soporte.
  • Ubicar las vulnerabilidades, verificar su corrección.
  • Cuidar la seguridad de la información que reside y viaja sobre redes, equipos y sistemas informáticos de la compañía.
  • Buscar y custodiar las pruebas electrónicas necesarias para poder impugnar a quienes han hecho mal uso de la información.
  • Gestión del plan de recuperación en casos de desastres (DRP)
  • Desarrollo y gestión de las políticas de seguridad informática.
  • Garantizar la privacidad de los datos.
  • Supervisar la administración de identidades y acceso.
  • Establecer y supervisar la arquitectura de seguridad de la organización.

De acuerdo con datos de la “Encuesta Global 2007 de Seguridad & Privacidad” realizada por de la empresa Deloitte:

  • 80 % de los ataques a una organización provienen de errores humanos.
  • 52 % de los ataques se dan por medio de correo electrónico
  • 40 % son causados por virus
  • 35 % se origina en el phishing
  • 39 % son ataques internos producidos por los empleados

Como puedes ver, los resultados de esta encuesta confirman la necesidad de contar con un especialista encargado de la seguridad de la información en las empresas. Una figura cuyo trabajo se enfoque en mantener la información segura y capacitar a los empleados en temas de seguridad. ¿Tu empresa ya cuenta con un CISO?

{{cta('ca35bcab-76ee-41a6-96ee-53f03034a25e')}}

22Nov
0 comentarios en “Las principales 4 prioridades del CISO”

Las principales 4 prioridades del CISO

Publicado por TECNOLOGIAS 01SW on 22 noviembre, 201810 enero, 2022en ciberseguridad méxico, Plataforma de seguridad, Seguridad InformáticaDeja un comentario

HeadHunting-IT-women2

Ya te hablamos sobre la importancia de la figura del CISO en las empresas y sobre la importante labor que realizan en ellas: proteger la información. 

Ahora vamos a hablarte de las cuatro principales cosas en las que un CISO debe enfocarse para garantizar la seguridad de los datos sin limitar su uso y visibilidad.

1. Abordar la brecha de habilidades de ciberseguridad y aumentar la conciencia cibernética.

Abordar estas necesidades sienta las bases para todo lo demás que el CISO debe hacer. Ya que el panorama de la ciberseguridad cambia constantemente, es primordial atraer nuevos talentos a la industria, capacitar a los miembros de su equipo y contribuir en el desarrollo de habilidades relacionadas con la seguridad de la información en los mismos.

A medida que las diferentes unidades de negocio mueven los datos y servicios, el CISO debe desarrollar programas y personal para capacitar a toda la organización en temas de seguridad informática.

2.  Abrazar la filosofía DevOps

DevOps es un movimiento diseñado para reducir las ineficiencias técnicas que surgen entre TI, desarrolladores y equipos de seguridad. El objetivo es automatizar las tareas de implementación, mantenimiento y seguridad que estos equipos tradicionalmente han realizado de forma manual y por separado.

Lo que DevOps significa para los CISO y los equipos de seguridad es que la seguridad cibernética comienza a priorizarse desde el comienzo de cualquier proyecto relacionado con TI.

3. Abordar la seguridad de la IO (corporativa y personal)

Los CISO deben pensar en cómo proteger no solo los dispositivos IoT que son propiedad de la empresa, sino también los dispositivos personales que entran y salen de sus redes.

A menudo, los dispositivos de IoT se conectan a las computadoras portátiles de la compañía o teléfonos móviles que tienen acceso legítimo a la red corporativa. Es razonable suponer que, si un dispositivo personal de IoT está en peligro, la red corporativa también podría ser vulnerable.

Un buen CISO debe plantear la forma de protegerse de las amenazas planteadas por los dispositivos personales.

4. Alineación con el producto y la seguridad física

Los CISO deben alinear su labor con los responsables de la seguridad física de los equipos para asegurarse de que la ciberseguridad sea constante en todas las áreas del negocio.

Los riesgos cibernéticos afectan a todas las áreas de las empresas, es por eso por lo que es importante que el CISO alinee su labor y objetivos a cubrir todos los ámbitos del desarrollo de las empresas.

¿Qué otra actividad debe ser una prioridad para los CISO, de acuerdo con tu experiencia?  

{{cta('500d2f11-0d86-43a8-ab06-f976a8dec2dc')}}


Fuente: securityroundtable

12Nov
0 comentarios en “Recomendaciones para prevenir la ciberdelincuencia durante el Buen Fin 2018”

Recomendaciones para prevenir la ciberdelincuencia durante el Buen Fin 2018

Publicado por TECNOLOGIAS 01SW on 12 noviembre, 201819 mayo, 2020en ciberseguridad, ciberseguridad méxicoDeja un comentario

comprar-online-seguro

Con el objetivo de prevenir ciberdelitos, la Policía de Ciberdelincuencia Preventiva compartió algunas medidas preventivas y de seguridad para que los usuarios protejan su información durante el Buen Fin.

Como cada año, el Buen Fin se llevará a cabo del 16 al 19 de noviembre y durante este tiempo las empresas ofrecen grandes promociones y descuentos tanto en sus tiendas físicas como en línea. En este sentido, los expertos en temas de ciberseguridad están de acuerdo en que las compras online son tan seguras como el cuidado que se tenga al realizarlas.

Recomendaciones:

  • Ingrese en la barra de navegación, la dirección URL completa de la tienda o página donde desea realizar su compra, asegurando que debe iniciar con “https://” y mostrar la imagen de un candado cerrado del lado izquierdo, lo que significa que la información enviada/recibida está segura.
  • Utilizar plataformas de pago seguro (ejemplos: Paypal, Google Wallet o Paymill), en donde no se revela información financiera a los vendedores.
  • Evitar proporcionar datos confidenciales en cualquier sitio como: números de tarjetas de débito y/o crédito, domicilio, números telefónicos, número de registro IFE/INE, entre otros.
  • Preferir comprar en establecimientos de prestigio o páginas web establecidas con muy buena reputación; revisando la opinión de otros usuarios.

Estas son las principales recomendaciones para que tu información esté segura si tienes planeado comprar en línea durante el buen fin. No olvides, además, guardar los comprobantes para cualquier aclaración.

{{cta('b18848ce-c0f2-4353-87df-350803d24943')}}

05Nov
0 comentarios en “Importancia de la automatización de las tareas de seguridad para lograr la transformación digital”

Importancia de la automatización de las tareas de seguridad para lograr la transformación digital

Publicado por TECNOLOGIAS 01SW on 5 noviembre, 201810 enero, 2022en ciberseguridad méxico, Palo Alto, Palo Alto NetworksDeja un comentario

Productividad-del-equipo-de-TI-4

Asegurar la transformación digital de las empresas, sin hacer que el negocio sea más lento, requiere una nueva forma de ciberseguridad, además de un enfoque integrado que aproveche la agilidad de la nube junto con el poder de la automatización y análisis, para simplificar las operaciones y generar mejores resultados de seguridad con un esfuerzo menor.

Un reciente proyecto de investigación conjunta de Enterprise Strategy Group e Information Systems Security Association, descubrió que el 28 % de los profesionales de ciberseguridad sienten que sus organizaciones dependen de demasiados procesos manuales para sus operaciones de seguridad cotidianas: buscar datos, investigar alertas o solucionar los problemas que se presentan a diario.

A través de la automatización, análisis avanzado y la seguridad integrada, los equipos de TI de las empresas pueden comenzar a enfocarse en resolver los problemas que realmente importan en lugar de tener que preocuparse por la seguridad de la información.

¿De qué forma la automatización puede facilitar la labor del área de TI?

  • Convierte la detección de amenazas en prevención
  • Se adapta a entornos dinámicos a través de políticas de acceso basadas en el contexto
  • Establece flujos de trabajo automatizados y acciones basadas en el análisis y el machine learning

La detección de amenazas y la actualización de las políticas de privacidad, debe ser una tarea automática en todos los departamentos de TI para que de esta forma los empleados puedan enfocarse en los aspectos que realmente importan de la compañía.

La plataforma operativa de Palo Alto Networks® es una solución de seguridad que ofrece automatización y que devuelve tiempo para hacer un trabajo más valioso y crítico para el negocio, además, evita exitosamente los ataques cibernéticos por medio de la automatización y aprovecha el análisis para agilizar las tareas rutinarias, permitiendo que los equipos de seguridad se enfoquen en resolver las amenazas que realmente importan, maximizando de esta manera, la inversión de las empresas en ciberseguridad. 

{{cta('b18848ce-c0f2-4353-87df-350803d24943')}}

24Oct
0 comentarios en “Fortinet se suma a la protección de la nube al adquirir ZoneFox”

Fortinet se suma a la protección de la nube al adquirir ZoneFox

Publicado por TECNOLOGIAS 01SW on 24 octubre, 201814 julio, 2020en ciberseguridad méxico, fortinet, Noticias de SeguridadDeja un comentario

cloud-security

Fortinet® anunció recientemente la adquisición de ZoneFox Limited, una empresa privada especializada en la detección y respuesta de amenazas basada en la nube.

De acuerdo con el comunicado, la adquisición de ZoneFox Limited por parte de Fortinet®, mejorará aún más el Fortinet Security Fabric y fortalecerá la oferta de seguridad para endpoints y el SIEM de Fortinet®. Ahora sus clientes tendrán:

  • Mayor visibilidad de los endpoints y del flujo de datos y comportamiento del usuario, tanto dentro como fuera de la red.
  • Capacidad de aprendizaje automático para correlacionar miles de millones de eventos por día con ejemplos de amenazas de alta calidad para descubrir puntos ciegos y alertar a los usuarios sobre actividades sospechosas.
  • Arquitectura única basada en la nube que captura datos esenciales en torno a cinco factores principales: usuario, dispositivo, recurso, proceso y comportamiento para analizar y configurar políticas fácilmente.
  • Registro forense completo de la información en línea de tiempo, combinado con una interfaz de búsqueda simple que ayuda a los analistas a determinar rápidamente las acciones necesarias para mejorar la postura de seguridad de una empresa.
  • Agente de configuración que es fácil y rápido de implementar, la solución puede ampliarse para admitir más de 10 mil agentes sin pérdida de rendimiento.
  • Compatibilidad inmediata con regulaciones GDPR, ISO 27001, HIPAA y PCI DSS, con políticas "Listas para usar"

La integración ZoneFox con Fortinet, complementará la seguridad de endpoints de FortiClient (EDR) para proporcionar capacidades de respuesta y detección, y ampliará el FortiSIEM con funciones adicionales de análisis de comportamiento de entidades de usuario (UEBA) tanto locales como en la nube.

Fuente: Fortinet

{{cta('3fe8e104-e719-40e5-805c-e1f8d11d54e4')}}

19Oct
0 comentarios en “Protege tu red, endpoint y nube contra ciberataques usando una sola herramienta: Palo Alto Networks”

Protege tu red, endpoint y nube contra ciberataques usando una sola herramienta: Palo Alto Networks

Publicado por TECNOLOGIAS 01SW on 19 octubre, 201819 mayo, 2020en ataques cibernéticos, ciberataques, ciberseguridad méxico, Cloud Computing, Palo Alto Networks, Plataforma de seguridad, tendenciasDeja un comentario

cyber-security-2765707_960_720

El mundo digital en el que todos vivimos puede ser un lugar aterrador si no se cuenta con una buena seguridad. Confiamos en las aplicaciones para realizar operaciones bancarias, comprar alimentos, productos, jugar juegos y casi todo lo demás. Actualmente estamos en línea más de lo que estamos desconectados. La ciberseguridad tradicional no es capaz de mantenerse al día con la cantidad de ataques y vulnerabilidades que suceden a diario y más ahora que las empresas están adoptando la nube, el análisis del big data y la automatización para acelerar la entrega de aplicaciones.

La misión de Palo Alto Networks es proteger nuestra forma de vida en la era digital evitando los ciberataques exitosos.

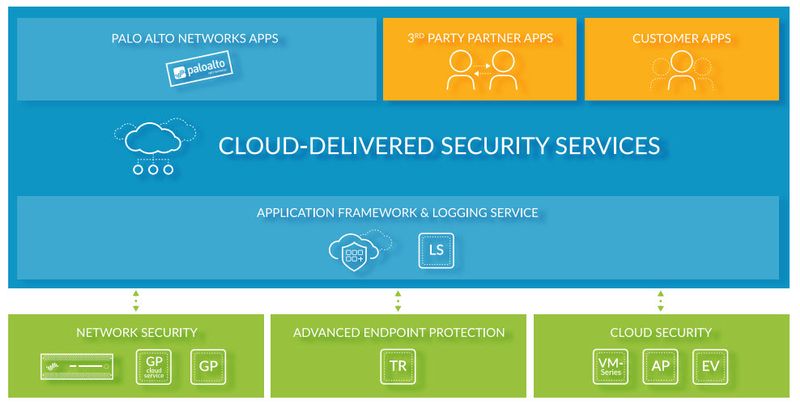
Palo Alto Networks ha construido la fuerza más disruptiva en la industria de la ciberseguridad. Recientemente adquirió e integró Evident.io en su plataforma automatizada porque sabe que es más fácil operar con capacidades que funcionan en conjunto, para que los usuarios puedan prevenir ataques cibernéticos y usar el análisis para automatizar las tareas rutinarias y así poder centrarse en realizar los cambios que realmente importan en sus empresas.


2018-04-16_sop1


Enfoque de la plataforma operativa de seguridad 

Beneficios 

Prevención de ataques

 
  • Automatiza la identificación y prevención de amenazas a través de nubes, redes, servidores y endpoints con un enfoque basado en datos y avanzado análisis entregado desde la nube.
  • Bloquea exploits, ransomware, malware y ataques sin archivos para minimizar los endpoints y servidores infectados.
  • Adopta las mejores prácticas de seguridad utilizando políticas basadas en aplicaciones, usuarios y contenido, con un enfoque de Zero Trust para minimizar las oportunidades de ataque.
 Enfocarse en lo que realmente importa   
  • Automatiza los controles de seguridad con políticas que cambian dinámicamente para que coincidan con las aplicaciones, usuarios y contenido.
  • Acelera las implementaciones de múltiples nubes y simplifica la administración a través de integraciones profundas con servicios nativos en la nube y herramientas de automatización.
  • Ahorra tiempo al validar continuamente el cumplimiento de las implementaciones en la nube con informes y controles de cumplimiento personalizables.
 Integra innovaciones rápidamente   
  • Mejora continuamente la efectividad y la eficacia de la seguridad con nuevas herramientas integradas entregadas por Palo Alto Networks.
  • Application Framework, permite aprovechar al máximo las inversiones existentes en Palo Alto Networks, incluidos los datos de seguridad unificados, sensores y puntos de aplicación, con aplicaciones de seguridad personalizadas y de terceros.


Conoce por qué Palo Alto Networks es la mejor Plataforma Operativa de Ciberseguridad descargando nuestro brochure.

{{cta('3d63349a-a85a-493a-b009-69558c57fe25')}}
17Oct
0 comentarios en “¡Youtube se cae en todo el mundo!”

¡Youtube se cae en todo el mundo!

Publicado por TECNOLOGIAS 01SW on 17 octubre, 201810 enero, 2022en ciberataques, ciberseguridad méxico, vulnerabilidaddesDeja un comentario

caida-youtube

El día de ayer, los usuarios de la plataforma de videos más grande y visitada del mundo, estuvieron reportando fallas en el servicio de la misma.

De acuerdo con un informe, el problema comenzó alrededor de las 8:19 horas y el servicio se reactivó hasta casi dos horas después.

Youtube agradeció a sus usuarios por medio de su cuenta de Twitter: "Estamos trabajando para resolver esto y les haremos saber una vez sea resuelto. Nos disculpamos por lo que pueda causar y los mantendremos al tanto", escribió.

Estas fueron las zonas más afectadas a nivel mundial:

youtube-down-3

De acuerdo con el sitio especializado Down Detection, un 44% de los usuarios experimentó problemas a la hora de visualizar videos, un 38 % no pudo abrir la página de la plataforma y un 16 % no logró acceder a sus cuentas. De acuerdo con diversas fuentes, el error afectó, además, la publicación de 24.000 horas de video, teniendo en cuenta que cada minuto se suben 400 horas de contenido a la plataforma provenientes de millones de canales de música, deportes, cine y videjuegos, entre otros.

¿Te diste cuenta del error? 

{{cta('ca35bcab-76ee-41a6-96ee-53f03034a25e')}}

Paginación de entradas

Anteriores 1 2 3 Siguientes

Contacto

Tel: 33 3563 4036  –  33 3647 5547


GDL: Av Netzahualcóyotl 1597, Interior 502 y 503, Col. Cd del Sol, C.P. 45050 Zapopan, Jal.

CDMX: Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México

Síguenos en nuestras redes

  • Facebook
  • X
  • LinkedIn

Trabajando por crear una cultura de Seguridad de la Información

Contacto de CDMX

  • Av. Insurgentes Sur 601 piso 12 int 125, Col. Nápoles, Delegación Benito Juárez Ciudad de México, C.P. 03810, México
  • Tel: 55 1796 9058
  • Tel: 55 3715 9032

Contacto Guadalajara

  • Av Netzahualcóyotl 613-int 307, 308, 309 Cd del Sol, 45050 Zapopan, Jal.
  • Tel: 33 3563 4036
  • Tel: 33 3647 5547

Redes sociales

Facebook Instagram Twitter Linkedin Youtube

Acerca de nosotros

Somos una empresa especializada en Seguridad de la Información.

Transformamos el valor de tu información en seguridad y confianza.

© 2026 Cero Uno Software Corporativo

Aviso de privacidad

Cargando comentarios...